
اختبار اختراق SOTI MobiControl: تتبع أمر الإدارة من حساب الدعم إلى الجهاز قبل ما تبدأ بالفحص

عندك حساب دعم في SOTI MobiControl، وأمامك أجهزة مستودع ونقاط بيع وهواتف موظفين. أول فكرة قد تجيك: أفحص صفحة الدخول وأشوف هل فيها ثغرة ويب. هذا جزء من الشغل، لكن الفرصة الأهم غالبًا في مسار الإدارة نفسه: أي جهاز يقدر حسابك يشوفه؟ أي أمر يقدر يرسله؟ ومن يختار محتوى الأمر، ومن يطبقه؟
منصة إدارة الأجهزة تحمل ثقة تشغيلية كبيرة، لأن الجهاز يستقبل منها إعدادات وتطبيقات وتعليمات يفترض أنها من فريق الشركة. في اختبار مصرح أنت تحاول تعرف وين يبدأ هذا التفويض ووين ينتهي، بمختبر وجهاز تجريبي وصلاحيات واضحة. المقال يجهز لك طريقة تفكير عملية قبل المقالات المتخصصة في الأدوار والتسجيل والسكربتات والـ API.
ابدأ بمشهد عمل صغير بدل قائمة ثغرات جاهزة
خلنا نفترض أن الشركة عندها فريق دعم للرياض وفريق آخر لجدة. كل فريق المفترض يدير أجهزة فرعه، والإدارة المركزية فقط تنشر حزمًا على الجميع. حساب المختبر يمثل موظف دعم عادي، وجهازا اختبار يمثلان الفرعين. هنا السؤال محدد: هل عزل الفرق موجود في التنفيذ، أم فقط في شكل الشجرة داخل الواجهة؟
دوّن المتوقع قبل أول تجربة. هل قراءة قائمة الأجهزة مسموحة؟ هل معلومات المستخدم والموقع مسموحة؟ هل فتح جلسة دعم يحتاج قبولًا؟ وهل إرسال أمر أو نقل الجهاز بين المجموعات جزء من دور الموظف؟ كلمة «دعم» لا تكفي للإجابة؛ أحيانًا الفريق يحتاج التحكم بجهاز ولا يحتاج تعديل محتوى سكربت يُنفذ على مئات الأجهزة.
هذه الورقة تحول الفحص إلى مقارنة بين حق مقصود وسلوك فعلي. إذا كانت الشركة تقصد دورًا واسعًا فالملاحظة قد تكون مخاطرة تصميم أو فرصة تقليل صلاحيات، لا تجاوزًا تقنيًا مثبتًا. وإذا كانت السياسة تقول فرعًا واحدًا لكن العملية تصل للثاني، عندك حد تفويض يستحق التحقيق. قوة البداية في وضوح المقصود، مب في عدد الأدوات المفتوحة.
افصل أجزاء المنصة حتى تعرف وين تراقب النتيجة
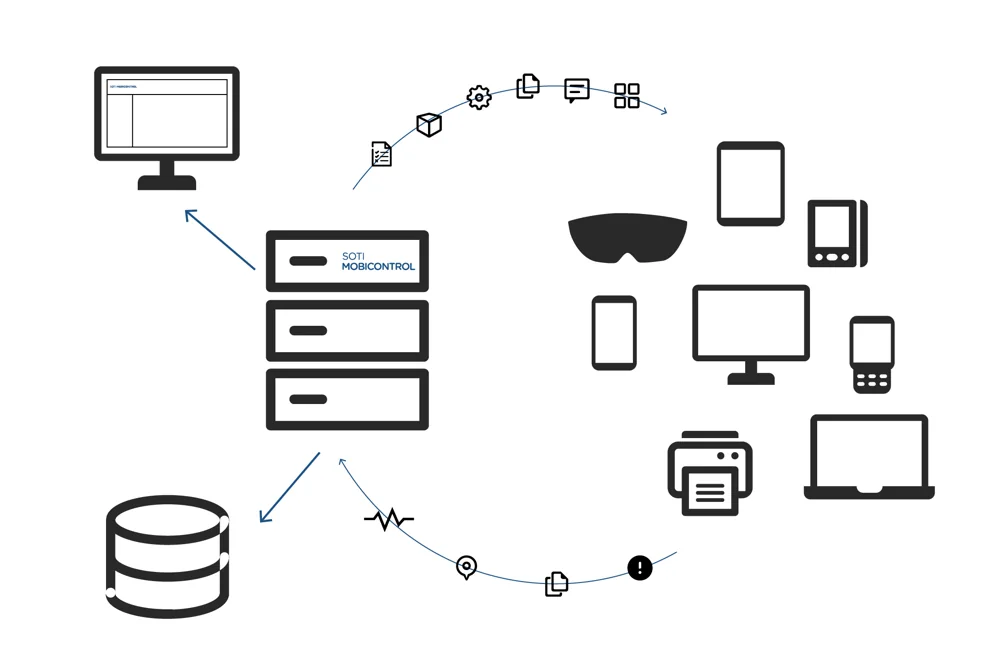
تصف وثائق تركيب MobiControl لعام 2024.1 أربع وظائف رئيسية: قاعدة بيانات تحفظ حالة الإدارة، Deployment Server ينقل المعلومات والتعليمات، Management Service توفر واجهة الإدارة، وSOTI Search للفهرسة والبحث. هذه خريطة وظيفية من إصدار محدد، وليست ضمانًا أن كل بيئة اليوم لها نفس الخوادم أو طريقة التوزيع.
الصورة الرسمية المرفقة تساعدك تشوف العلاقة العامة: واجهة إدارية، خوادم إدارة، أجهزة تتلقى العمل، وبيانات ترجع إلى المنصة. في بيئة فعلية قد يكون أكثر من مكون على خادم واحد أو موزعًا، وقد تستخدم خدمة سحابية. اطلب مخطط البيئة من المالك ثم ضع عليه حدود اختبارك. لا توسع التصريح إلى قاعدة البيانات أو البنية السحابية لأن المنتج يستخدمها داخليًا.
ليش هذا يفيد المختبر؟ لأن قبول الأمر في واجهة الإدارة مختلف عن تسليمه، وتنفيذه على الجهاز مختلف عن عودة نتيجة التنفيذ. إذا وجدت ملاحظة في أي مرحلة، لازم تعرف أي طرف أثبتها. طلب API ناجح لا يساوي تنفيذًا ناجحًا، وجهاز غير متصل قد يؤجل الأمر بدل رفضه. فهم الأجزاء يمنع مبالغة الأثر ويحدد أي سجل تحتاج من كل فريق.
هوية المسؤول وهوية الجهاز مب نفس الشيء
المسؤول يدخل إلى المنصة بهوية إدارية، بينما الجهاز له تسجيل وعلاقة إدارة مستقلة. قد تستخدم المؤسسة إدارة مستخدمين مدمجة أو SOTI Identity وتكاملًا مع موفر خارجي بحسب النشر والإصدار. اسأل عن المسار الفعلي للمصادقة بدل افتراض أن صفحة SSO المعروضة تغطي كل حساب إداري وتكامل.
راجع مصدر حساب الاختبار ومجموعاته والأدوار المسندة له. ثم راجع كيف يعرف النظام جهاز الاختبار: معرف التسجيل، المجموعة الحالية، المنصة، وحالة آخر اتصال. أسماء الأجهزة قابلة للتغيير، فلا تجعل الاسم وحده أساس مقارنة. جهازان بنفس الاسم في قائمتين قد يكونان سجلين مختلفين، وسجل واحد قد يمر بإعادة تسجيل تغير طريقة ربطه بالتاريخ.
إذا قال الفريق «الحساب من الدليل، إذًا صلاحياته محدودة»، اطلب ربط عضويات الدليل بتفويض المنصة. موفر الهوية يثبت من دخل، لكن حدود أوامر MobiControl تحتاج قراءة داخل المنتج أيضًا. وفي الطرف الثاني، نجاح تسجيل جهاز لا يعني تلقائيًا أنه يستحق نفس إعدادات جهاز مملوك للشركة. مراجعة الهويتين توضح مسارين مختلفين يمكن أن يجتمعا في نتيجة واحدة.
حوّل سطح الإدارة إلى مسارات لها بداية ونهاية
ارسم مسار قراءة أولًا: حساب الدعم يطلب بيانات جهاز، الخدمة تتحقق من التفويض، ثم تظهر حقول محددة. بعدها مسار تعديل: حساب يختار إعدادًا أو محتوى، يحدد هدفًا، تنقل المنصة العمل، ويستجيب الجهاز. لكل مسار اسأل من يتحكم في المدخل ومن يوافق ومن يستطيع تغيير الهدف قبل التنفيذ.
مثال مفيد: الفريق يسمح للدعم بتشغيل إجراء تشخيص معتمد، لكنه يمنعه من تعديل محتوى الإجراء. هذا فصل منطقي بين استخدام أداة وبين تصميم ما تفعله. إذا اتضح أن نفس المستخدم يستطيع تعديل المحتوى أو اختيار ملف غير معتمد، تتغير الثقة حتى لو اسم الزر ما زال «تشخيص». لا تفترض توفر هذه القدرات في كل منصة؛ تحقق من الإصدار والصلاحية المعروضة.
قسّم الإجراءات حسب أثرها: قراءة، تغيير إعداد، نقل مجموعة، إرسال ملف، تشغيل سكربت، دعم بعيد. هذا التقسيم لا يحتاج تجربة كل شيء على الإنتاج. يكفي أن يوجهك إلى المسارات التي تجمع تفويضًا واسعًا ومحتوى يملكه مستخدم محدود. هنا تكتشف زوايا تستحق اختبارًا عميقًا، بدل التعامل مع المنصة كموقع عادي والاقتصار على حقول النماذج.
قراءة معلومات الأجهزة قد تكون النتيجة نفسها
قبل البحث عن تنفيذ أوامر، انتبه لقيمة البيانات. جرد الأجهزة قد يحتوي أسماء مستخدمين وإصدارات وإعدادات ومواقع وبيانات تطبيقات بحسب السياسات والصلاحيات. الموظف الذي يحتاج حالة اتصال جهاز واحد لا يحتاج بالضرورة تصدير بيانات جميع الفروع. الفرق بين عرض محدود وتصدير واسع مهم في تصميم الدور.
في المثال عندك جهاز تجريبي لكل فرع. ابدأ بطلب قراءة من حساب الدعم على الجهاز المسموح، ثم جهاز الفرع الآخر وفق الاتفاق. إذا استطاع الحساب قراءة الثانية، سجل الحقول التي ظهرت فقط. لا تجمع آلاف سجلات الأجهزة لإثبات المشكلة؛ عينة واحدة خارج التفويض مع مرجع الجهاز والطلب توضح الحد الذي لم يُطبق.
تفسير النتيجة يعتمد على السياسة: ربما القراءة العامة مقصودة لتسهيل الدعم لكن بيانات الموقع يجب أن تبقى محدودة. عندها النتيجة ليست «كل الأجهزة ظاهرة» فقط، بل كشف نوع بيانات خارج حاجة الدور. اربط الحقل باستخدامه المحتمل في المؤسسة، مع تجنب استنتاج أن مجرد معرفة إصدار برنامج تعني اختراق الجهاز. ما تقدر تقرأه وما تقدر تنفذه درجتان مختلفتان من الأثر.
الاستهداف أهم من ظهور زر في الواجهة
قد يمنع الدور إجراء معينًا على مجموعة ويسمح به على ثانية. وقد يستطيع المستخدم رؤية إجراء ثم يفشل عند إرساله لأن التحقق يحصل في الخادم. لذلك اختفاء زر أو وجوده ليس وحده حكمًا أمنيًا. استخدم الواجهة كما صممت، وسجل طلبًا مصرحًا محدودًا ونتيجة الخادم والجهاز.
لا تغير معرفات أجهزة إنتاجية عشوائيًا داخل الطلبات. ضع قبل التجربة معرفات الجهازين التجريبيين واسم كل مجموعة، وتأكد مع المالك أن كليهما داخل النطاق. المقارنة بين هدف مسموح وآخر ممنوع تقيس التفويض بشكل أوضح من سلسلة تخمينات على معرفات مجهولة، وتقلل جمع بيانات غير لازمة.
إذا أردت إثبات إرسال أمر، اختر أثرًا يوافق عليه الفريق، مثل استعلام تشخيص لا يغير الحالة أو إجراء تجريبي قابل للعكس. قبل الضغط راجع عدد الأهداف المحددة. شجرة مجموعات واسعة أو تحديد سابق باقي في الصفحة يمكن يحول اختبار جهاز واحد إلى دفعة أجهزة. الاحتراف هنا في التحكم بحجم التجربة وفهم نتيجة كل طبقة، مو في سرعة الوصول للزر.
المجموعة عنوان تنظيمي وقد تكون حدًا أمنيًا
مجموعة الأجهزة قد تجمع فرعًا أو منصة أو وظيفة، ويمكن أن ترتبط بصلاحيات وإعدادات. اسأل المالك أي العلاقات في بيئته فعلية: هل نقل الجهاز يغير التفويض؟ هل يؤدي إلى وصول إعدادات جديدة؟ وهل توجد معالجة تلقائية تعيد وضعه وفق خصائص معينة؟ الإجابة تحتاج مراجعة التعيينات الحالية، لا تخمينًا من اسم المجموعة.
خلنا نفترض أن جهاز الاختبار داخل مجموعة الدعم، وأن مجموعة الإنتاج تحتوي ملف إعداد حساسًا. القدرة على نقل الجهاز إلى الإنتاج قد تكون مهمة لو كانت نتيجة النقل تمنحه ذلك الملف. لكن لا تختصر المسار إلى «Move Device يعني سيطرة». أثبت قابلية النقل في المختبر، ثم راجع المحتوى المعين ومتى يصل وكيف يمكن للمالك ملاحظة العملية.
افصل صلاحية تغيير العضوية عن صلاحية تعديل الملف نفسه. الفريق قد يمنع التعديل المباشر لكنه يتيح طريقًا غير مباشر عبر الاستهداف. هذه ملاحظة تصميم قابلة للفحص، وتحتاج دليلًا لكل خطوة. لو كان النقل لا يغير أي تفويض أو محتوى حساس فلا تضخم أثره؛ قد يبقى خطأً في العزل الإداري له خطورة أقل من نشر تعليمات على الجهاز.
الأوامر المؤجلة تغير معنى الرجوع عن الاختبار
جهاز غير متصل قد لا يستقبل التغيير وقت إرساله. لذلك «ما شفنا أثرًا» لا تعني أن التجربة انتهت، و«حذفنا التعيين» لا يثبت وحده أن كل جهاز رجع إلى حالته السابقة. سلوك الطوابير والتطبيق والإلغاء يعتمد على نوع الإجراء والإصدار والمنصة، ويحتاج معرفة من المالك أو اختبارًا معزولًا.
قبل أي تغيير تجريبي اتفقوا على الجهاز وحالته وخط الرجوع. اسأل أين تراقب طلب الإجراء، وكيف تفرق بين معلق ومقبول ومنفذ وفاشل. احتفظ بوقت خادم الإدارة ووقت الجهاز إذا كانت هناك فروق، وسجل آخر اتصال. إذا الجهاز كان Offline ثم عاد، اربط الأثر بوقت التسليم الفعلي بدل وقت النقر فقط.
في نهاية التجربة راجع الحالة النهائية في الجهاز وفي المنصة، وأزل محتوى الاختبار وتعييناته مع المالك. هذا جزء من الدليل، خصوصًا لمنصة تدير أجهزة قد تعمل على شبكات متقطعة. ما يحتاج تتحول المراجعة إلى دليل تشغيل طويل؛ المطلوب أن يكون صاحب البيئة قادرًا يعرف أي أمر بقي معلقًا وأي تغيير جرى التراجع عنه ومتى.
سجلات الويب وحدها ما تكفي لتقرير تنفيذ
أثناء الاختبار احتفظ بمعرف طلب أو إجراء إذا توفر، حساب المنفذ، الهدف، الزمن، والنتيجة. اطلب من المالك السجل الإداري الموافق لهذه الفترة، ومن جهاز الاختبار دليلًا على الأثر المتوقع. لا تفترض أن كل السجلات تسمي العملية بنفس الاسم؛ اربطها بالهوية والهدف والوقت بدل الاعتماد على نص واحد.
إذا عاد HTTP ناجح لكن الجهاز لم يطبق، اكتب نجاح قبول الطلب فقط حتى تتضح المرحلة التالية. وإذا ظهر أثر على الجهاز لكن المستخدم الذي بدأ الإجراء غير ظاهر في السجل، فهذه ملاحظة قابلية تتبع مستقلة. حتى عند وجود تفويض مضبوط، صعوبة ربط العمل بمن طلبه تضعف التحقيق في الاستخدام الخاطئ.
راجع كذلك أين تحفظ الأدلة ومن يحتاج قراءتها. صورة شاشة تحتوي أسماء موظفين أو مواقع أجهزة ليست مادة عامة للمقال أو التقرير التنفيذي. استخدم جهازًا تجريبيًا بأسماء واضحة، وغطِّ بيانات المؤسسة في النسخة المشتركة. الدليل الجيد صغير ومحدد: طلب واحد، سجل واحد، وحالة قبل وبعد. كثرة الملفات بلا ربط زمني تتعب من سيعيد الاختبار لاحقًا.
فحوص الويب مفيدة لما تربطها بتفويض الجهاز
جلسات الإدارة، حماية الطلبات، التحكم في الوصول، والتحقق من المدخلات تبقى مهمة. لكن قيمتها تزيد لما تعرف العملية خلف الطلب. خطأ قراءة في صفحة معلومات جهاز أثره يختلف عن خطأ على وظيفة تعيين ملف أو تشغيل مهمة. نفس شكل الرد قد يخفي فرقًا كبيرًا في حجم التفويض الذي تستطيع العملية استخدامه.
استخدم أدوات المتصفح أو وسيط اختبار مصرح لقراءة الطلبات التي يولدها حساب المختبر. لا تبدأ بفحص كثيف على جميع المسارات لأن المنتج أمامك غير مألوف. حدد وظيفة، افهم الطلب والرد، ثم نفذ مقارنة محدودة. راقب حدود المعدل وتعطل الواجهة المحتمل مع الفريق؛ منصة الإدارة أحيانًا ترتبط بعمليات يومية حساسة مثل أجهزة البيع.
وأي معلومة عن ضعف معروف تحتاج مطابقة إصدار ومكون وإعداد. وجود اسم المنتج أو عنوان صفحة قديم لا يثبت تعرض المؤسسة للثغرة. ابدأ بجرد الإصدار من المالك، وراجع إصلاحات الشركة، ثم اختبر فقط التحقق الذي يقع ضمن تصريحك. الأرقام المعروفة تساعد اختيار الأولوية، لكنها لا تحل محل فهم المسار الذي يجعل الضعف قابلًا للاستخدام في هذه البيئة.
ماذا تسلّم بعد أول جلسة على MobiControl؟
المخرج المفيد خريطة مختصرة فيها الحسابات والأدوار ومجموعات الأجهزة ومسارات القراءة والتنفيذ، مع حدود ثبتت وحدود ما زالت تحتاج تعاون المالك. ضع بجانب كل فرضية أقل تجربة قادرة على حسمها. هذا يعطيك خطة لمقال أو اختبار لاحق في Enrollment أو Scripts أو API، بدل قائمة أسماء ميزات ما تعرف علاقتها بالأثر.
إذا كانت النتيجة تفويضًا زائدًا، اكتب العملية والنطاق الفعلي والسلوك المقصود. وإذا كانت المشكلة في وصول محتوى غير معتمد إلى جهاز، اذكر من يختار المحتوى ومن يستهدف الجهاز وما الدليل على وصوله. خلك دقيقًا في الأفعال: عرض، قبول، إرسال، تسليم، تنفيذ. كل كلمة تمثل مرحلة تحتاج إثباتًا مختلفًا.
مصدر الصورة ووصف المكونات هو وثائق SOTI الرسمية للإصدار 2024.1؛ الصفحة أرشيف لإصدار سابق، فطابقها مع نشر شركتك ولا تستخدمها كمرجع لخصائص كل إصدار جديد:
https://soti.net/mc/help/v2024.1/en/setup/installing/installation.html
ومرجع مسارات الهوية:
https://soti.net/sotiidentity/help/en/start/structure.html
القاعدة التي تمشي معك: اختبر حد الثقة بين مسؤول ومنصة وجهاز، ثم أثبت أقل أثر كافٍ. اسم الأداة أقل أهمية من فهم من يملك الأمر ومن يستقبله.