
اختبار Intune Certificate Connector وNDES: وين حدود الثقة بين جهازك وجهة إصدار الشهادات؟

الشهادة وصلت إلى جهاز اللاب، والاتصال بالشبكة نجح. هل هذا يعني أن مسار الإصدار مضبوط أمنيًا؟ النجاح يثبت أن حالة واحدة اشتغلت، لكنه ما يوضح من يستطيع تغيير ملف الشهادة، وأي قالب تستخدمه الخدمة، وما الحساب الذي يطلب الإصدار داخل الشبكة.
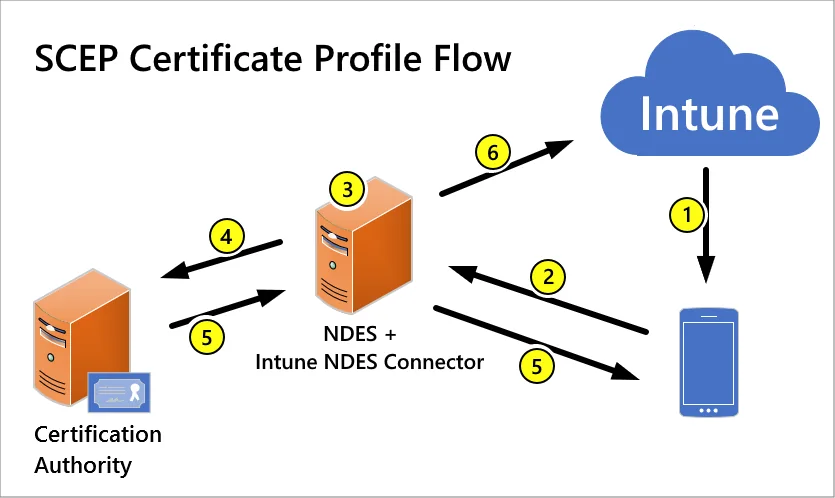
هذا المسار مهم للمختبر لأنه يصل إدارة سحابية بخدمة شهادات داخلية. بنفهمه من جهة صلاحيات السياسة والموصل والقالب والهوية التي تقبلها الخدمة النهائية. الرسم المرفق من وثائق مايكروسوفت، بحجم نحو 25 كيلوبايت. التمارين على جهاز وهوية وقالب مخصصين للاب؛ ما فيها طلب شهادة باسم شخص آخر أو استخراج مفاتيح خاصة.
ابدأ بالخدمة التي ستثق بالشهادة
قبل أن تقرأ إعداد الموصل، اسأل لماذا يصدر الجهاز شهادة أصلًا. هل تستخدمها شبكة لاسلكية؟ أم خدمة اتصال داخلي؟ أم مصادقة تطبيق؟ معنى الشهادة يتحدد أيضًا بالطرف الذي يتحقق منها وبالهوية التي يربطها بها.
الهدف في اللاب مثلًا خدمة تجريبية تسمح لجهاز محدد بالدخول. اكتب ما الذي تتوقعه الخدمة من الشهادة: جهة إصدار موثوقة، وغرض مناسب، وهوية مرتبطة بالجهاز المعروف، وحالة صلاحية وإلغاء مناسبة. لا تجعل تاريخ الانتهاء وحده قائمة الفحص.
إذا كان الاختبار يراجع الإصدار فقط، اذكر أن مصادقة الخدمة النهائية خارج النطاق. وإذا كانت داخله، اجمع محاولة دخول حميدة مرتبطة بالشهادة المقاسة. بهذه البداية تعرف أي إعداد قد يغير الثقة فعلًا، وأي إعداد يخص التوصيل أو العرض ولا يثبت مصادقة بحد ذاته.
الصورة تبين الرحلة، لا كل قرار أمني فيها
في مسار الشهادات البسيط، يصل ملف السياسة إلى الجهاز، ويتواصل الجهاز مع خدمة التسجيل، وتراجع وحدة السياسة الطلب، ثم يصل الطلب الصحيح إلى جهة الإصدار وتُسلم الشهادة وتُبلغ النتيجة. كل سهم يذكر طرفًا، لكنه يحتاج حسابًا وإذنًا أو تحققًا وراءه.
SCEP
NDES
Certificate Connector
استخدم الرسم لتسأل عن الحد بين طرفين، بدل حفظ أرقام المراحل. من يستطيع تغيير ما يرسله إنتيون؟ من يقرر صلاحية طلب الجهاز؟ بأي هوية يتواصل الخادم مع جهة الإصدار؟ وما الذي يثبت أن الشهادة عادت إلى حالة اللاب الصحيحة؟
قد تكون البيئة تستخدم خدمة شهادات سحابية أو جهة إصدار أخرى، فلا تفرض عليها هذا المسار. تحقق أولًا أن المكونات الداخلية موجودة وأن نوع الملف الذي تراجعه يستعملها. اختلاف البنية يغير الحسابات والسجلات التي ينبغي أن تبحث عنها.
ملف السياسة واحد من أطراف سطح الهجوم
الشخص الذي يستطيع تعديل ملف الشهادة قد يؤثر في خصائص الطلب أو المستلمين وفق قدراته الفعلية. لذلك راجع من يملك القراءة والتحرير والتعيين، وما مجموعات الأجهزة التي تستقبل الملف. لا تستنتج الأثر من اسم الدور فقط.
اختر ملفًا تدريبيًا وقارن نسخة الإعداد مع تصميم الخدمة. افحص حقول الهوية والغرض والجهة الموثوقة وطريق الخادم، ثم اذكر ما تستطيع هويتك تغييره بالفعل. قد يكون التحرير متاحًا لكن التعيين محدودًا، أو يحتاج موافقة أخرى حسب إعداد المستأجر.
إذا كانت الملاحظة تتعلق بإمكانية تغيير ملف مشترك، يمكنك إثبات صلاحية التحديث بتعديل وصف عنصر غير معين يجهزه المسؤول. القدرة على تعديل الحقول الحساسة تحتاج مراجعة الإذن والإعداد أو تجربة مستقلة داخل نطاق صريح. ما تحتاج تغير هوية الشهادة كي تثبت أن مسؤولية الملف أوسع من الحاجة.
لا تجمع حسابات الخادم في اسم واحد
حساب التثبيت، وهوية خدمة الموصل، وحساب مجموعة تطبيق خدمة التسجيل قد تكون أدوارًا مختلفة. وكذلك حساب إنترَا المستخدم لإعداد الربط لا يلزم أن يكون هوية كل عملية لاحقة داخل الشبكة.
في سجل المراجعة، اكتب لكل حساب موضع استخدامه ومن يديره والأذونات التي يحتاجها. قارن ذلك بالمتطلبات الرسمية الخاصة بوظيفة الموصل. حساب يستخدم الإلغاء قد يحتاج قدرات تختلف عن حساب يطلب الإصدار، فلا تنزع إذنًا لأن مثالًا عن وظيفة أخرى لم يذكره.
من زاوية هجومية، اجتماع هوية خدمة واسعة مع خادم يقرأه أو يديره فريق أقل ثقة قد يوسع الأثر. إثبات العلاقة لا يتطلب استخراج اعتماد الخدمة؛ يكفي تحديد الأذونات والمسؤولية ومواضع الإدارة، ثم شرح ما تستطيع الهوية فعله وفق القدرات الموثقة. اجعل أثر الشبكة مختلفًا عن مجرد قدرة تشغيل خدمة محلية.
قالب منشور لا يعني أن كل جهاز يستحقه
وجود القالب على جهة الإصدار يتيح استعماله وفق إعداداته وأذوناته، لكنه لا يجعل كل مستخدم أو جهاز مصرحًا لكل غرض. راجع من يقرأ القالب ومن يطلب الإصدار ومن يعدل خصائصه، ثم اربطه بالملف الذي يستعمله اللاب.
قد يكون موصل الخدمة مصرحًا له بالإصدار من القالب، بينما الجهاز يصل عبر طبقة تحقق إضافية. هذا تصميم مختلف عن مستخدم يطلب مباشرة من جهة الإصدار. لا تنقل استنتاجًا من طريق إلى آخر بدون إثبات أن نفس الحدود تنطبق.
في التقرير، اذكر اسم القالب ومعرفه الوظيفي ونوع الشهادة التي يخدمها. إذا ظهر تفويض واسع على القالب، اشرح من يملك الإذن ولماذا قد يغير سلسلة الثقة. أما إصدار شهادة الجهاز المتوقع من قالب صحيح، فهو مرجع نجاح يساعد في قراءة حالات الرفض ولا يمثل ملاحظة أمنية بمفرده.
طبقة التحقق من الطلب تحتاج دليلًا
في المسار الذي تصفه الوثائق، خدمة التسجيل تمرر الطلب إلى وحدة سياسة مرتبطة بالموصل للتحقق قبل طلب الإصدار. لذلك وصول الجهاز إلى عنوان الخدمة لا يثبت أن طلبًا غير مناسب سيُقبل.
Policy module
داخل اللاب، يجهز المسؤول حالة صحيحة وحالة لا تستوفي شرطًا تدريبيًا معروفًا، وتقرأ أنت أين رُفضت الثانية. لا تحاول تجاوز الوحدة أو تعطيلها لتجعل التجربة تنجح. السؤال هو هل كل طريق فعلي إلى الإصدار يمر بالتحقق المطلوب، وهل يستطيع الفريق ربط النتيجة بالطلب المحدد؟
إن كانت النتيجة رفضًا، راجع هل السبب تحقق الطلب أم تعطل اتصال أو عدم الثقة بشهادة الخادم. هذه أسباب مختلفة. الملاحظة الجيدة تذكر المرحلة والسبب والدليل الذي يؤيدهما، بدل أن تعتبر أي رسالة رفض برهانًا على أن كل هوية محمية.
نشر الخدمة للإنترنت ليس ثغرة وحده
بعض الأجهزة تحتاج الوصول إلى خدمة التسجيل من خارج الشبكة. وجود عنوان منشور جزء من بنية قد تكون مقصودة. راجع طريقة النشر وحدود الخدمة والتحقق والشهادة والموصل، ولا تكتب خطورة عالية من كون العنوان يفتح.
في اختبار البنية المصرح، افحص العناوين التي يقدمها الفريق فقط، ومن مسارات شبكة متفق عليها. قراءة شهادة النقل أو استجابة محدودة تساعد في فهم الوصول، لكنها لا تثبت صلاحية طلب الإصدار. لا تنفذ اكتشافًا واسعًا على خوادم جهة إصدار أو بيئات أخرى.
إذا كانت الخدمة مشتركة مع أدوار حساسة على الخادم نفسه، اذكر تصميم العزل ومسؤولية الإدارة. توصي الوثائق بفصل بعض الأدوار، ومنها عدم وضع الموصل على خادم جهة الإصدار في هذا المسار. ربط المراجعة بالبنية الواقعية يفيد أكثر من حصرها في صلاحية عنوان ويب.
اجمع الطلب من طرفه الصحيح
المحاولة التي يراها الجهاز تختلف عن محاولة التحقق على الخادم، وقد تظهر لجهة الإصدار هوية الخدمة بدل هوية المستخدم. لذلك لا تبحث عن اسم المستخدم في كل سجل وتعتبر غيابه دليلًا على عدم حصول الطلب.
حدد وقت التجربة ومعرف الجهاز ومعرف الملف، ثم اطلب من المسؤول الجزء المرتبط من سجلات الموصل وخدمة الويب وجهة الإصدار. إن وجد معرف طلب يربط المرحلتين، احتفظ به. وإذا كان الربط بالوقت والخصائص فقط، اذكر حدود المطابقة.
لا تجمع كل طلبات الشهادات في المؤسسة لتجد محاولتك. نافذة زمنية صغيرة وتجربة منفردة تقللان الضوضاء والبيانات غير اللازمة. إذا كان هناك أكثر من موصل، سجل أي خادم قدم الدليل، ولا تفترض أن أول خادم تفحصه عالج كل طلبات النوع.
نجاح تحقق الطلب لا يساوي نجاح الإصدار
قد تقبل وحدة السياسة الطلب ثم ترفض جهة الإصدار بسبب القالب أو الإذن أو متطلب آخر. وفي الاتجاه الآخر، قد تصدر الشهادة ولا تصل إلى الجهاز أو لا تقبلها الخدمة النهائية. اقرأ المرحلة التي ثبتت بدل كلمة نجاح عامة.
في ورقة اللاب، اكتب مراحل منفصلة: وصول الملف، وصول طلب الجهاز، تحقق الطلب، إصدار الشهادة، تثبيتها، واستخدامها في وظيفة تدريبية. ليس مطلوبًا أن تملك سجلًا مثاليًا لكل مرحلة، لكن ينبغي أن تعرف أي مرحلة لم تقِسها.
هذه الطريقة تمنع نتائج زائفة مثل «الموصل يسمح بهوية خاطئة» بينما المشكلة كانت قالبًا آخر يطلبه جهاز مرجعي، أو «الإصدار آمن» لأن التطبيق رفض شهادة بسبب إعداد داخلي. السلسلة الأمنية تضم أطرافًا متعددة، وأثر الملاحظة يعتمد على الطرف الذي منح الثقة فعليًا.
اقرأ محتوى الشهادة بدون نقل المفتاح
للمراجعة التعليمية، يكفي أن يقدم مسؤول اللاب شهادة عامة أو خصائصها من الجهاز. راجع المصدر والهوية والغرض والمدة وسلسلة الثقة. المفتاح الخاص ليس مطلوبًا لتفسير هذه الحقول، ولا ينبغي أن يخرج من الجهاز كجزء من تقرير عام.
لو تستخدم أداة عرض، سجل مخزن الشهادة والهوية التي قرأته. شهادة مستخدم وشهادة جهاز قد تكونان في موضعين مختلفين، ونجاح استعراض واحدة لا يثبت أن التطبيق استخدمها. اربط البصمة أو معرف الشهادة بالمحاولة التدريبية حيث يسمح الدليل.
ثم راجع طريقة الخدمة النهائية في ربط الهوية بالشهادة. تطابق نص اسم ظاهر قد لا يكفي لكل طريقة مصادقة. هذا سؤال مستقل عن نجاح الإصدار، وقد يحتاج وثيقة الخدمة أو إعدادها الحالي. لا تجعل صحة السلسلة بديلًا عن صحة ربط الهوية.
الإلغاء والتجديد جزء من دورة الثقة
إذا توقف الجهاز عن الحاجة إلى الوصول، راجع ما الذي يحدث للشهادة: هل تُلغى؟ هل ينتهي استعمالها بطريقة أخرى؟ وكيف يعرف الطرف المتحقق حالة الإلغاء؟ حذف تعيين ملف وحده لا يخبرك بكل هذا.
في اللاب، يحدد المسؤول شهادة تدريبية وخطة إلغاء متفقًا عليها، وتراجع أنت السلوك قبل الإلغاء وبعد وصول تحديث الحالة. لا تنفذ الإلغاء على شهادات مشتركة أو قائمة إنتاج، لأنه قد يوقف خدمات لا تظهر في شاشة الاختبار.
وعند التجديد، طابق هوية الجهاز والقالب والغرض، ولا تفترض أن شهادة جديدة لها كل خصائص القديمة. قد تكون ملاحظة الإصدار مرتبطة بإعداد تغير بين النسختين. سجل وقت التغيير والنسخة التي قستها حتى يعرف الفريق هل التصحيح يغطي الإصدار الجديد فقط أم الشهادات السابقة أيضًا.
صياغة نتيجة تربط السحابة بالداخل
نتيجة قوية قد تقول إن فريقًا أقل ثقة يستطيع تعديل ملف يصدر شهادة لغرض حساس إلى مجموعة أجهزة أوسع من المقصود، مع تحديد القالب والخدمة التي تثق بالشهادة. كل علاقة في الجملة ينبغي أن يكون لها دليل أو حد واضح.
إذا لم تختبر استعمال الشهادة النهائي، اكتب أن الأثر على المصادقة محتمل ويحتاج تأكيدًا من مالك الخدمة. وإذا كانت المشكلة تفويضًا على خادم الموصل، افصلها عن تفويض تحرير الملف. قد يجتمع المساران، لكن لكل منهما بداية وتصحيح.
لا تصنف كل إعداد غير مثالي بأنه مسار استيلاء على الدومين. ناقش حساسية الغرض وهوية الخدمة وحدود القالب ودور الجهة المتحققة. هذا يطلع تقريرًا تقنيًا يفهمه فريق الهوية وفريق الأجهزة وفريق الشهادات، بدل نتيجة يختلفون عليها لأن صياغتها ما تحدد الطرف المسؤول.
تمرين رفض ونجاح يصلح للتحضير العملي
جهز المسؤول جهازين تدريبيين، واحدًا يستقبل الملف المطلوب وآخر لا يستقبله حسب التصميم. وملف شهادة لغرض خدمة تجريبية، وقالبًا لا تستخدمه أي خدمة إنتاج. راجع نجاح الأول، ثم افحص أن الثاني لا يحصل على التعيين غير المقصود.
بعد ذلك، يغير المسؤول تفويضًا أو تعيينًا واحدًا في اللاب، وتراجع أنت هل النتيجة الجديدة تطابق الهدف. لا تغير الهوية والقالب ومجموعة الأجهزة معًا؛ بتصير النتيجة صعبة التفسير. احتفظ بخريطة للمكونات وسجل أحداث صغير لكل محاولة.
يمكنك إنهاء التمرين بتقرير من صفحة: المسار، والحد الذي قسته، والنجاح المرجعي، والرفض المتوقع، والفرق الذي ظهر، والتصحيح الذي أعيد اختباره. هكذا تتعلم التفكير في موصل الشهادات كجسر ثقة له هويات وأذونات، وتطلع بفهم ينفعك في اختبار منصات إدارة أخرى.
أخطاء شائعة عند قراءة هذا المسار
أبرز خطأ أن يساوي المختبر بين الوصول إلى عنوان خدمة التسجيل وبين القدرة على إصدار شهادة. وخطأ آخر أن يستعمل حساب الإدارة لتجاوز مشكلة لاب ثم يصف النتيجة بأنها قدرة مستخدم محدود. كذلك لا تخلط حساب خدمة الويب بهوية الموصل أو حساب إعداد المستأجر.
انتبه للمراجع القديمة عند أسماء السجلات والأدوار؛ قد تبقى أمثلة تشخيص تخص إصدارات سابقة. راجع إصدار المكونات الذي يقدمه الفريق، وابحث عن الحدث المرتبط بالعملية بدل افتراض وجود ملف باسم محدد في كل بيئة.
المعيار العملي بسيط: تستطيع أن تشرح لماذا حصل هذا الجهاز على هذه الشهادة، وما الذي قد يسمح به تغيير غير مناسب في السلسلة، وأين سيكون دليل التصحيح. إذا ما زالت الإجابة اسم أداة فقط، ارجع إلى العلاقات في الرسم؛ هناك تبدأ المعلومة التي تهم المختبر.
المراجع الرسمية
المثال مستقل، والصورة الخارجية توضح المسار الذي تراجعه الوثيقة. تفاصيل الحسابات والأذونات تختلف بحسب وظائف الموصل ونوع الشهادة.
Troubleshooting SCEP certificate profiles with Intune
https://learn.microsoft.com/en-us/troubleshoot/mem/intune/certificates/troubleshoot-scep-certificate-profiles
Certificate Connector prerequisites
https://learn.microsoft.com/en-us/intune/fundamentals/certificates/connector/prerequisites
Troubleshooting the NDES policy module
https://learn.microsoft.com/en-us/troubleshoot/mem/intune/certificates/troubleshoot-scep-certificate-ndes-policy-module
ولقراءة الفرق بين صلاحية الشهادة وحالة إلغائها، راجع الشرح الموجود في المجتمع:
https://courses.cyberpts.com/community/138/certutil-wcrl-waia-alshhadh-ma-antht-bs-althqq-yfshl-afhm-alalgha-wslslh-althqh-